Gerentes: un proceso de reporte de incidentes que verifica las soluciones en 30 a 90 días
Christian Montenegro4 de septiembre de 202618 min de lectura
El proceso de reporte de incidentes es el flujo formal que usas para registrar los hechos de un evento en el trabajo y, a partir de ahí, poner en marcha la investigación, la acción correctiva y la verificación. Si algo acaba de pasar, tu primer trabajo no es el papeleo. Es asegurarte de que todos estén a salvo, preservar la escena y empezar el reporte mientras los detalles siguen frescos.
En resumen:
- Los cuasi accidentes dan señales clave para anticipar problemas y hay que reportarlos y analizarlos activamente para prevenir lesiones futuras, pero muchas organizaciones pasan por alto estos datos.
- Hay que definir de antemano criterios claros de escalamiento para los eventos con muertes, hospitalizaciones o amenazas a la seguridad, para que la declaración formal sea rápida cuando haga falta.
- Estructurar los pasos de la investigación con responsables asignados y fechas límite de verificación reduce la recurrencia y mejora los resultados de seguridad, en lugar de depender de un seguimiento informal.
- Una cultura que fomente el reporte sin castigo y que verifique las acciones correctivas es indispensable para mantener un alto nivel de reportes y mejoras de seguridad que funcionen.
- Automatizar las tareas de seguimiento e integrar los datos de incidentes con los objetivos de la operación ayuda a sostener un proceso de reporte confiable que lleve a avances medibles en seguridad.
Índice
- ¿Qué cubre en realidad el proceso de reporte de incidentes?
- ¿Qué tipos de incidentes se deben reportar?
- ¿Cómo se lleva el proceso de reporte de incidentes paso a paso?
- ¿Quién reporta, quién investiga y quién da el visto bueno?
- ¿Qué campos debe tener tu plantilla de reporte de incidentes?
- ¿Cómo funcionan los plazos y las reglas de registro de OSHA?
- ¿Cómo sabes si tu proceso de reporte de incidentes de verdad funciona?
- Cómo hacer que el flujo de reporte de incidentes se sostenga en el día a día
- Lo que los gerentes suelen hacer mal con el reporte de incidentes
- Cómo Bossy convierte el reporte de incidentes en un sistema que funciona solo
- Fuentes
- Preguntas frecuentes
¿Qué cubre en realidad el proceso de reporte de incidentes?
Un reporte de incidente y un programa de gestión de incidentes no son lo mismo, aunque la gente use los dos términos como si lo fueran. El reporte es un solo documento que registra lo que pasó. El proceso de gestión es todo lo que pasa después, desde la clasificación hasta el análisis de causa raíz y el cierre verificado. Confundir las dos cosas es como las organizaciones terminan con archiveros llenos de reportes y cero mejora en sus resultados de seguridad.
El alcance importa aquí más de lo que la mayoría de los gerentes se imagina. Un proceso de reporte de incidentes de verdad cubre las lesiones reales y los daños materiales, claro, pero también cubre los cuasi accidentes: el montacargas que casi le pega a alguien, el cable deshilachado que nadie reportó, el derrame de químico que se limpió antes de que alguien saliera lastimado. La guía sobre cuasi accidentes del Departamento de Seguros de Texas hace un señalamiento que vale la pena repetir: los datos de cuasi accidentes muchas veces son tu mejor señal para anticipar los incidentes que todavía no has tenido. Si ignoras los cuasi accidentes, solo reaccionas después de que alguien sale lastimado, nunca antes.
¿Por qué armarlo de manera formal en lugar de solo "ir resolviendo las cosas conforme salen"? Hay tres razones concretas que aparecen en todo marco serio de gestión de incidentes:
- Cumplimiento. Reguladores como OSHA exigen reportes y registros específicos, y los huecos generan riesgo legal.
- Análisis de tendencias. Un patrón de pequeñas fallas de equipo en una línea te dice algo que un reporte aislado nunca te va a decir.
- Menos recurrencia. Cada incidente que se cierra bien, con una solución verificada, es un evento repetido menos, y los eventos repetidos son lo que de verdad sube las tasas de lesiones y los costos de los seguros.
Nada de esto requiere software empresarial ni un departamento de seguridad dedicado. Requiere un flujo que todos conozcan, usen y en el que confíen lo suficiente como para reportar por ahí.
¿Qué tipos de incidentes se deben reportar?
La mayoría de las fallas en los reportes no tienen que ver con ocultar algo a propósito. Tienen que ver con la ambigüedad. El personal de primera línea de verdad no sabe si algo cuenta como reportable, así que se encoge de hombros y sigue con lo suyo. Resolver esa ambigüedad con categorías claras hace más por tus tasas de reporte que cualquier campaña de carteles.
Arma tu clasificación alrededor de estas categorías principales:
- Lesiones y enfermedades, desde casos de primeros auxilios hasta lesiones con días perdidos que requieren tratamiento médico.
- Cuasi accidentes, donde pudo haber daño pero no lo hubo.
- Condiciones peligrosas, como una salida bloqueada, cables expuestos o un químico mal almacenado.
- Fallas de equipo, incluidas las que no causaron lesiones pero fácilmente pudieron haberlas causado.
- Incidentes de seguridad y de datos, desde un robo hasta un dispositivo perdido con registros de clientes.
- Liberaciones al ambiente, como derrames, fugas o descargas no autorizadas.
Dale a tus equipos de primera línea una regla de decisión sencilla: si causó daño, pudo haber causado daño o violó una norma escrita de seguridad, se reporta. Sin excepciones del tipo "fue algo menor" o "en realidad no pasó nada". Todo el sentido de reportar cuasi accidentes y condiciones peligrosas es detectar los problemas antes de que se conviertan en lesiones.
Algunos eventos tienen que escalar de inmediato a una declaración formal de incidente en lugar de quedarse en una fila de rutina. La guía de la Cyber Resilience Review de CISA recomienda definir de antemano los criterios de declaración: umbrales de gravedad, detonantes regulatorios o cualquier cosa que involucre una muerte, una hospitalización o una amenaza activa a la seguridad. Decide esos umbrales antes de necesitarlos, no cuando ya estás parado en medio de uno.
¿Cómo se lleva el proceso de reporte de incidentes paso a paso?
Todo marco de incidentes serio, desde el modelo de manejo de incidentes de seguridad informática del NIST hasta la guía de gestión de incidentes de ENISA, sigue la misma forma básica: detectar, registrar, clasificar, investigar, actuar, verificar, cerrar. Los detalles cambian según si estás manejando un resbalón o una filtración de datos, pero el esqueleto se mantiene en todas las industrias.
1. Respuesta inmediata y registro inicial. Los primeros minutos son los que más importan. Consigue atención médica para quien esté lesionado. Asegura el área para que la escena no se altere y, si hay equipo involucrado, márcalo como fuera de servicio. Luego empieza el reporte inicial, idealmente en menos de una hora, por el canal que le resulte más rápido a quien reporta: una app en el celular, una línea telefónica, un formulario en papel pegado en la pared del comedor. En esta etapa la rapidez importa más que la presentación. Siempre puedes agregar detalles después; lo que no puedes recuperar es una escena que ya se limpió o a un testigo que ya se fue a su casa y olvidó la mitad de lo que vio.
2. Registra el reporte mínimo indispensable. En el registro inicial necesitas el nombre de quien reporta (o la marca de anónimo), la fecha y la hora, el lugar exacto, una descripción con hechos de lo que pasó, los nombres de los testigos y cualquier acción inmediata que ya se haya tomado. Las fotos ayudan muchísimo y no cuestan nada si alguien trae un celular en el bolsillo, que hoy es casi todo el mundo.
3. Clasifica por gravedad. No todos los reportes necesitan la misma rapidez de respuesta. Un cuasi accidente sin potencial de lesión más allá de algo menor puede esperar a la siguiente revisión diaria. Una hospitalización, una brecha de seguridad con datos de clientes o cualquier cosa con plazos regulatorios de reporte necesita respuesta en cuestión de horas, no de días. El marco de ENISA llama a esta etapa "registro y clasificación", y es el punto donde decides quién se hace cargo de la investigación y qué tan rápido tiene que avanzar.
4. Investiga y encuentra la causa raíz. Aquí es donde la mayoría de las organizaciones o hacen bien el trabajo o se lo saltan en silencio. El enfoque de investigación en cuatro pasos de OSHA pide preservar la escena, juntar información con entrevistas y evidencia física, determinar las causas raíz y solo después pasar a la acción correctiva. Brincar directo a "el empleado debió tener más cuidado" no es una causa raíz. Es un atajo que garantiza que el mismo incidente vuelva a pasar en seis meses con otro empleado. Las técnicas estructuradas, como los 5 porqués o un diagrama de espina de pescado, te obligan a pasar de la explicación obvia de la superficie al problema de fondo del sistema, ya sea una barandilla que falta, una capacitación poco clara o un horario que deja a nadie cubriendo una revisión crítica.
5. Asigna acciones correctivas con responsables de verdad. Una acción correctiva sin responsable y sin fecha límite es una sugerencia, no una solución. Cada acción necesita una persona con nombre, una fecha límite específica y una forma de confirmar que de verdad se hizo, ya sea una foto de la barandilla nueva instalada o un registro de capacitación firmado.
6. Cierra y verifica. Este es el paso que casi todos hacen a la carrera o de plano se saltan. Cerrar bien un incidente significa implementar la solución y luego dar seguimiento durante un periodo definido, comúnmente de 30 a 90 días, para confirmar que la causa raíz no reapareció antes de darlo por terminado. Trata este periodo de verificación como parte del cierre correcto, no como un paso extra opcional.
Consejo: Pon un recordatorio en el calendario para tu periodo de verificación el mismo día que asignas una acción correctiva, no el día que cierras el caso. Si esperas al cierre para pensar en la verificación, se te va a olvidar que el periodo existe.
Aquí está la secuencia completa en forma de lista que puedes adaptar:
- Asegura la escena y atiende las necesidades de seguridad inmediatas.
- Envía un reporte inicial en menos de una hora por tu canal más rápido.
- Clasifica la gravedad y asigna un responsable.
- Investiga con métodos estructurados de causa raíz, no a ojo.
- Asigna acciones correctivas con nombres y fechas límite.
- Da seguimiento durante el periodo de verificación antes del cierre final.
- Documenta el resultado verificado en tu sistema de registros.
¿Quién reporta, quién investiga y quién da el visto bueno?
La ambigüedad en los roles acaba con los programas de reporte más rápido que casi cualquier otra cosa. Si nadie sabe a quién le toca revisar un reporte de cuasi accidente, se queda sin abrir en una fila hasta que alguien por fin lo borra en una limpieza de primavera de la unidad compartida.
Hay cuatro roles que necesitan una definición clara, incluso en una operación pequeña:
- Quien reporta. Cualquier persona que presencie un incidente o esté involucrada en él. Esto debería incluir a todos los empleados, no solo a los supervisores, y el reporte anónimo debería ser una opción para los casos delicados.
- El supervisor. Revisa el reporte dentro de un plazo fijo, confirma que se tomaron las medidas de seguridad inmediatas y lo canaliza para su investigación.
- El investigador. Hace el trabajo de causa raíz: entrevistas, revisión de evidencia y documentación. En los eventos de baja gravedad puede ser el mismo supervisor; en los graves, debería ser alguien con capacitación real en investigación.
- El líder del incidente. En los eventos de mayor gravedad, un líder designado coordina entre departamentos, se comunica con las partes interesadas y tiene autoridad para declarar formalmente un incidente según tus criterios definidos de antemano.
Decide por adelantado cuándo un reporte de rutina escala a algo que requiere un equipo completo de gestión de incidentes. Un solo cuasi accidente menor no necesita un grupo de varias áreas. Una hospitalización, una filtración de datos o un patrón de tres fallas de equipo parecidas en un mes, sin duda que sí.
La capacitación y la conservación de registros también necesitan un responsable, normalmente quien maneja la operación o la seguridad. Según las reglas de OSHA, los registros de lesiones y enfermedades se deben conservar durante cinco años.
¿Qué campos debe tener tu plantilla de reporte de incidentes?
Una plantilla demasiado escueta no les da nada con qué trabajar a los investigadores. Una demasiado larga se abandona a la mitad cuando quien reporta está parado en un andén de carga intentando terminarla en el celular. La plantilla correcta equilibra las dos cosas.
Los campos esenciales, los que nunca deberías hacer opcionales:
- Nombre de quien reporta (o la marca de anónimo) y datos de contacto.
- Fecha y hora exactas del incidente.
- Lugar preciso, no solo "almacén" sino "almacén, pasillo 4, cerca de la puerta de carga 2".
- Naturaleza y gravedad de cualquier daño, incluida la clasificación como cuasi accidente.
- Nombres de los testigos presentes.
- Fotos o videos que documenten la escena.
- Acciones inmediatas que ya se tomaron antes de presentar el reporte.
Campos opcionales que pagan muchísimo en el análisis de tendencias, pero que no deberían impedir el envío si quedan en blanco: número de identificación del equipo, turno y hora del día, tarea específica que se estaba haciendo y nivel de supervisión directa en ese momento. La literatura sobre reporte de incidentes en el sector salud respalda mucho este patrón y señala que los campos estructurados y con hechos, registrados cerca del evento, producen datos mucho más útiles que los relatos escritos de memoria días después.
Mantén una sola versión maestra de tu plantilla y retira las copias viejas en cuanto la actualices. Tener versiones distintas circulando por diferentes departamentos es una forma silenciosa y común de que falten campos en tu análisis de tendencias seis meses después.
¿Cómo funcionan los plazos y las reglas de registro de OSHA?
Si operas en Estados Unidos, hay relojes específicos que empiezan a correr en el momento en que ocurre un incidente grave, y no cumplirlos tiene consecuencias regulatorias reales.
Plazos de reporte que no se mueven: OSHA exige que los empleadores reporten una muerte en el lugar de trabajo en un plazo de 8 horas, y cualquier hospitalización, amputación o pérdida de un ojo en un plazo de 24 horas desde que se enteran.
Además del plazo inmediato de reporte, OSHA también fija una fecha límite para el papeleo en sí. Los empleadores que cumplen los criterios de OSHA deben completar el Formulario 301 o un reporte de incidente equivalente dentro de los siete días naturales siguientes a recibir el aviso de que un evento es registrable. Ese formulario alimenta el registro más amplio de lesiones y enfermedades del Formulario 300, que la mayoría de los empleadores cubiertos llevan cada año.
Algunas reglas prácticas que vale la pena fijar en tu proceso:
- La cobertura generalmente aplica a los empleadores por encima de cierto tamaño, con exenciones parciales para ciertas industrias de bajo riesgo, así que revisa tu clasificación NAICS contra la lista de exenciones de OSHA en lugar de suponer que estás cubierto o excluido.
- Los registros se deben conservar durante varios años después del año al que corresponden, y el resumen anual del Formulario 300A se debe publicar durante la primera parte del año en un lugar visible del centro de trabajo.
- Los plazos de reporte de muertes y lesiones graves aplican sin importar el tamaño de la empresa ni si tiene una exención; no hay una excepción para negocios pequeños en los relojes de 8 y 24 horas.
Si operas fuera de Estados Unidos, estos plazos específicos no te aplican, pero el principio de fondo sí: casi todas las jurisdicciones con regulación de seguridad en el trabajo fijan sus propios plazos obligatorios de reporte y de conservación de registros. Consulta directamente con tu autoridad local de trabajo o de seguridad en lugar de suponer que los plazos de Estados Unidos aplican igual. Para una visión más amplia de los plazos de reporte de sostenibilidad, un calendario de cumplimiento aparte de la seguridad en el trabajo, consulta este resumen de los requisitos de implementación gradual de la CSRD.
¿Cómo sabes si tu proceso de reporte de incidentes de verdad funciona?
Un proceso de reporte que genera papeleo pero nunca cambia los resultados no está funcionando, por más ordenado que se vea el archivo. Medir su efectividad significa seguir tanto las cifras como la cultura que hay debajo de ellas.
Sigue cada mes estos indicadores cuantitativos:
- Tasa de reportes, incluidos los cuasi accidentes en particular, porque un número bajo de cuasi accidentes normalmente indica que no se está reportando, no que haya verdadera seguridad.
- Tiempo de clasificación, cuánto pasa entre el envío y la clasificación de gravedad.
- Tiempo de cierre, desde el reporte hasta la acción correctiva verificada.
- Tasa de reincidencia, qué tan seguido reaparece la misma causa raíz después de que una solución se marcó como terminada.
- Tasa de cumplimiento de CAPA, el porcentaje de acciones correctivas terminadas antes de su fecha límite.
Las cifras solas se pierden la mitad del panorama. La profundidad de la investigación también importa: ¿los hallazgos de causa raíz son específicos y apuntan al sistema, o siempre terminan en "error del empleado" como explicación para todo? Ese patrón normalmente indica que los investigadores van con prisa o tienen presión para cerrar casos rápido. La confianza del personal importa igual. Si la gente cree que reportar un cuasi accidente le trae culpas en lugar de un agradecimiento, tu tasa de reportes va a bajar en silencio aunque tu tasa real de incidentes se mantenga igual o suba. Las auditorías periódicas que comparan el volumen de reportes con los patrones de incidentes conocidos, más una encuesta anónima sencilla que le pregunte al personal si confía en el proceso, te van a decir más que cualquier panel.
Cómo hacer que el flujo de reporte de incidentes se sostenga en el día a día
La mayoría de los procesos de reporte de incidentes no fallan en el diseño sino en el seguimiento. Alguien escribe una gran política, imprime una lista y seis meses después las acciones correctivas siguen sin verificar porque nadie tenía una forma confiable de darles seguimiento.
Las listas recurrentes resuelven la parte de este problema en la que más equipos tropiezan: asegurarse de que los pasos de la investigación y de la acción correctiva de verdad se hagan en orden, cada vez, en lugar de depender de la memoria de alguien. Asignar tareas con fecha límite y responsable convierte "alguien debería arreglar esa barandilla" en el trabajo de una persona específica con una fecha pegada, y la verificación con foto confirma que la solución se hizo en lugar de solo marcarse como terminada en un formulario. Eso cierra la brecha entre asignar una acción correctiva y confirmar que de verdad se hizo.
Ligar ese trabajo de seguimiento a tus objetivos generales de operación convierte una pila de reportes individuales en una tendencia sobre la que puedes actuar, que es justo el sentido de los objetivos en cascada: conectar una tarea diaria como "completar la revisión de seguridad del equipo" con un resultado medible como "reducir los cuasi accidentes relacionados con equipo este trimestre".
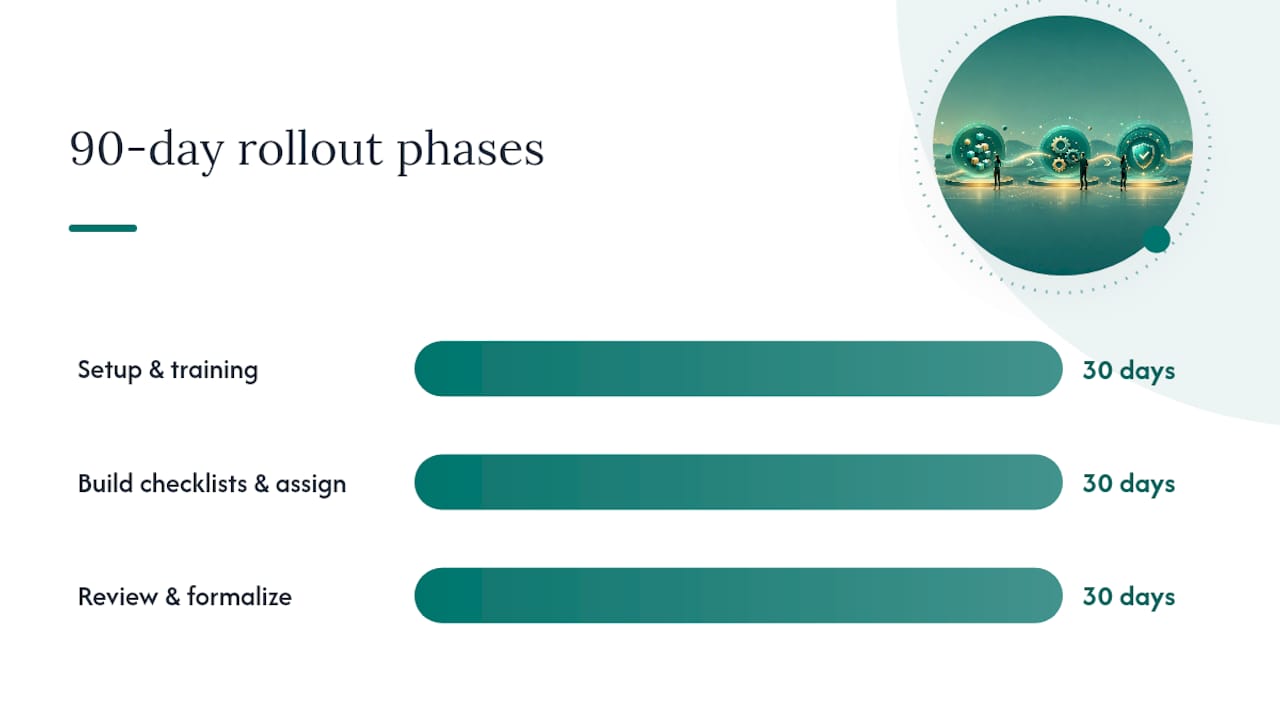
Una implementación general, repartida en tres meses, se ve más o menos así:
- Días 1 a 30: define tu plantilla de reporte, tus categorías y tus umbrales de escalamiento. Capacita al personal de primera línea sobre cómo y cuándo reportar.
- Días 31 a 60: arma listas recurrentes para los pasos de investigación y la verificación de las acciones correctivas. Asigna un responsable claro a cada acción abierta.
- Días 61 a 90: revisa tu primer mes completo de datos, ajusta las reglas de clasificación según lo que de verdad llegó y formaliza la frecuencia de tus auditorías.
Consejo: No esperes a un incidente grave para probar tu proceso. Pasa un reporte de cuasi accidente por todo el flujo, del registro inicial al cierre verificado, durante tus primeros 30 días, para detectar huecos de responsables o de tiempos antes de que importen.
Lo que los gerentes suelen hacer mal con el reporte de incidentes
Las partes técnicas del reporte de incidentes (los formularios, los plazos, la clasificación) son lo fácil de hacer bien en el papel. Lo que de verdad determina si un programa funciona es casi todo cultural, y es justo la parte en la que la mayoría de los gerentes invierte menos.
Cerrar el ciclo de las acciones correctivas es el paso más descuidado de todo el proceso. Los equipos en general son buenos para registrar el reporte inicial y hasta decentes para asignar una solución. Donde todo se viene abajo es en el periodo de verificación, esos 30 a 90 días después de implementar una solución en los que alguien debería confirmar que la causa raíz de verdad dejó de repetirse. Sáltate ese paso y obtienes una falsa sensación de resolución: el caso dice "cerrado", pero nadie lo revisó de verdad.
El segundo punto de falla es la culpa. Si reportar un cuasi accidente le trae a alguien un regaño en lugar de un agradecimiento, las tasas de reporte se desploman en cuestión de semanas, y se desploman en silencio, así que los gerentes no se dan cuenta hasta que un incidente que se pudo prever los toma por sorpresa. Una cultura de reporte sin castigo no es un gusto suave de RR. HH. Es el mecanismo que mantiene fluyendo tus datos para anticipar problemas.
Para los equipos de primera línea pequeños y medianos sin un departamento de seguridad dedicado, la solución no es más papeleo. Es integrar la verificación a los sistemas de tareas y de horarios que ya tienes, para que pase de forma automática en lugar de depender de que alguien se acuerde tres meses después.
— Christian
Cómo Bossy convierte el reporte de incidentes en un sistema que funciona solo
Para los equipos que hacen malabares con horarios de primera línea y la operación diaria, el hueco en el reporte de incidentes normalmente no es el formulario de registro. Es lo que pasa después: asegurarse de que la acción correctiva de verdad se haga y de que alguien confirme que funcionó. Bossy no es un sistema de reporte de incidentes, pero cierra ese hueco de seguimiento al convertir cada paso de la investigación y cada acción correctiva en una tarea asignada con responsable y fecha límite, que un gerente verifica en una cola de aprobación en lugar de dejar que se atore en silencio.
Las listas recurrentes mantienen tus pasos de investigación consistentes en cada ubicación y en cada turno, para que el proceso no dependa de la memoria de una sola persona. La prueba fotográfica en una tarea muestra que una acción correctiva de verdad se completó, no que solo se marcó como hecha, lo que ataca directamente el hueco de cierre y verificación que la mayoría de los programas de reporte nunca resuelven. Los objetivos en cascada luego ligan ese trabajo de seguimiento a un objetivo medible, como tener menos cuasi accidentes relacionados con equipo este trimestre. La verificación de tareas y la cola de aprobación vienen en todos los planes, incluido el plan Free; las listas recurrentes, la prueba fotográfica y los objetivos en cascada vienen con el plan Operations ($30/mes) y con Scale +.
Si tu equipo ya rebasó las listas en papel y los chats de grupo para dar seguimiento a las acciones correctivas, échale un vistazo a las funciones de Bossy para tareas, horarios e inventario o explora todos los problemas de operación que resuelve Bossy para equipos de primera línea. También puedes ver cómo se adapta a la operación de restaurantes en particular si esa es tu industria. Empezar toma minutos, y la primera lista que armes podría ser tu flujo de verificación de incidentes.
Fuentes
Para los requisitos de registro en Estados Unidos y los formularios de reporte obligatorios, empieza por la guía de registros de OSHA y su paquete de Formularios 301/300. Para una metodología de investigación estructurada, vale la pena tener a la mano la guía de investigación de incidentes en cuatro pasos de OSHA.
Si tu organización maneja incidentes de seguridad informática o de datos además de los eventos de seguridad física, la NIST SP 800-61 Revisión 3 y la guía de gestión de incidentes de ENISA ofrecen marcos detallados del ciclo de vida y plantillas de listas que vale la pena adaptar a tu propio flujo.
- NIST Special Publication 800-61 Revision 3, Computer Security Incident Handling Guide
- ENISA Incident Management Guide
Preguntas frecuentes
¿Cuáles son las cinco reglas del reporte de incidentes?
Las definiciones varían según la industria, pero una versión muy usada abarca: reportar de inmediato, reportar con precisión, reportar todo incidente, incluidos los cuasi accidentes, preservar la evidencia antes de que se altere y dar seguimiento hasta que la acción correctiva esté verificada.
¿Cuál es la diferencia entre un cuasi accidente y un incidente?
Un cuasi accidente es un evento en el que pudo haber daño pero no lo hubo, mientras que un incidente normalmente implica una lesión, un daño o una pérdida reales; hay que registrar los dos, porque los datos de cuasi accidentes muchas veces anticipan incidentes futuros.
¿Cuánto tiempo tiene un empleador para reportar una lesión a OSHA?
En Estados Unidos, los empleadores deben reportar una muerte en un plazo de 8 horas, y una hospitalización, una amputación o la pérdida de un ojo en un plazo de 24 horas desde que se enteran.
¿Quién debe investigar un incidente en el trabajo?
Un supervisor normalmente puede investigar los eventos menores, pero los incidentes graves necesitan un investigador capacitado o un líder del incidente con autoridad para coordinar entre departamentos y acceder a los registros pertinentes.
¿Los empleados pueden reportar incidentes de forma anónima?
Sí, y ofrecer un canal de reporte anónimo es una buena práctica muy recomendada para subir las tasas de reporte de cuasi accidentes y de condiciones peligrosas, sobre todo en lugares de trabajo donde todavía se está construyendo la confianza en un proceso sin castigo. Las herramientas con funciones de tareas y de comunicación pueden apoyar flujos de reporte anónimos o a través de un supervisor junto con tu sistema de listas actual.